Cine atacă frigiderele magazinelor din Europa și care este scopul din spatele acestei acțiuni
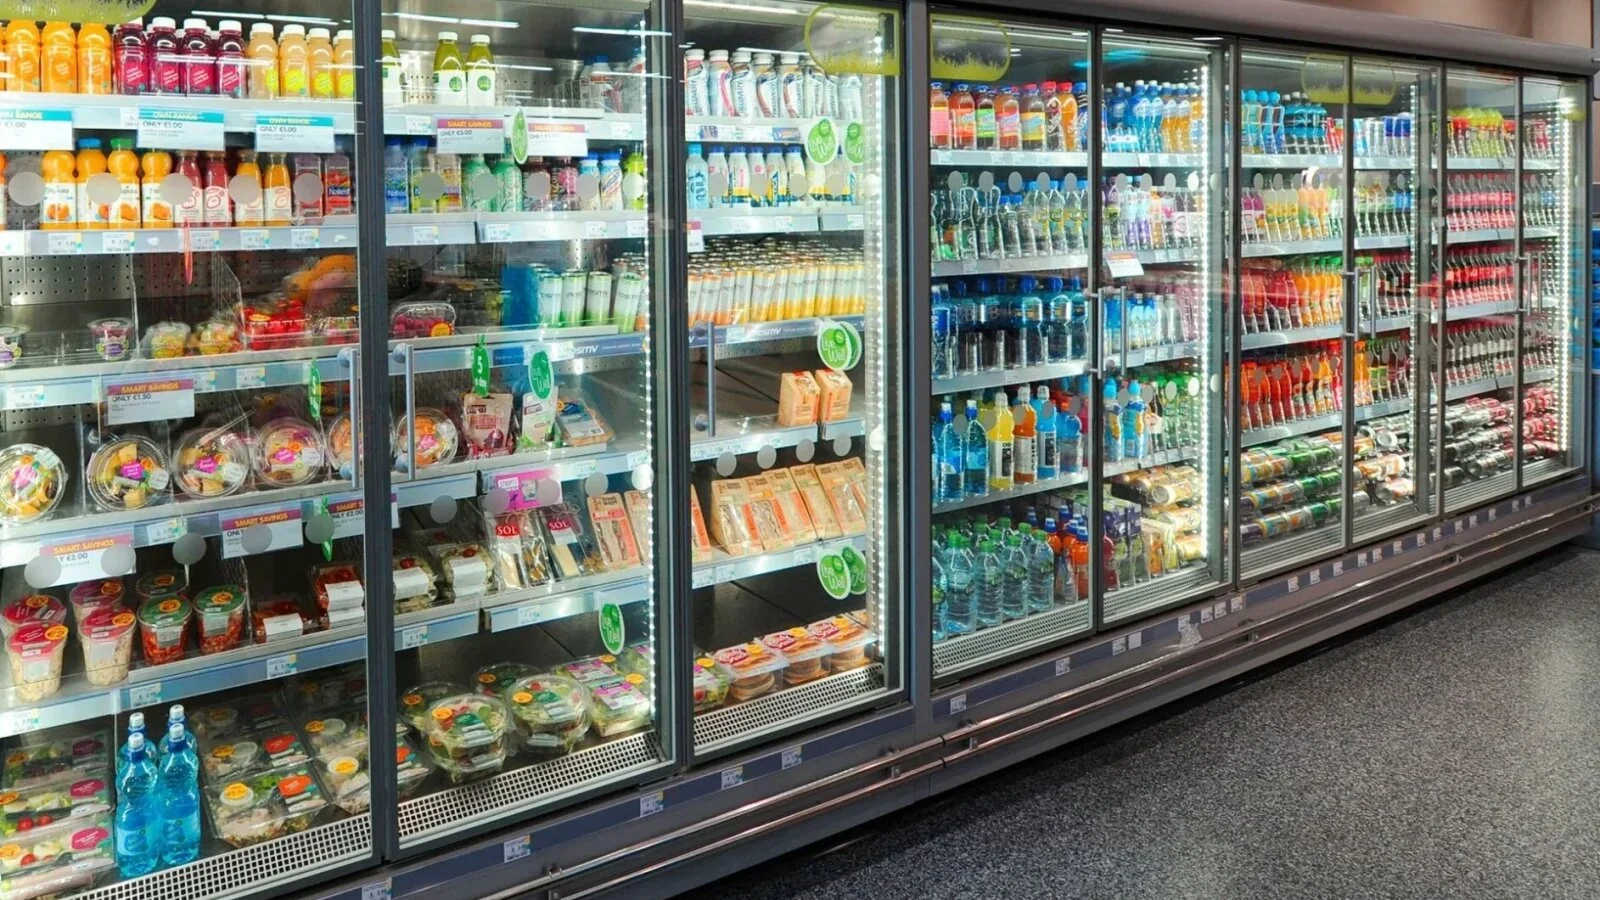
Frigiderele și congelatoarele supermarketurilor au devenit o țintă neașteptată a atacurilor informatice din Europa. În ultimele săptămâni, magazine din mai multe țări s-au confruntat cu defecțiuni provocate aparent de hackeri, care au reușit să modifice de la distanță temperaturile echipamentelor de refrigerare. În unele cazuri, acestea au ajuns chiar și la 50 de grade Celsius, provocând pierderi de alimente și intervenții de urgență.
Incidentul din 2 noiembrie, care a afectat supermarketuri din șapte țări europene, pare să fie al doilea atac de acest fel în decurs de câteva săptămâni. Uniunea Europeană a condamnat operațiunile, considerând că reprezintă o încercare deliberată de a perturba lanțul de aprovizionare cu alimente și de a submina încrederea consumatorilor.
O întrebare importantă rămâne însă fără răspuns: cine se află în spatele acestor atacuri și ce urmărește? Experții în securitate cibernetică iau în calcul atât implicarea unor actori susținuți de state, cât și acțiunile unor hackeri individuali. Problema este că atacurile au fost realizate atât de simplu încât identificarea autorilor devine extrem de dificilă.
Frigiderele supermarketurilor din șapte țări europene, atacate de hackeri. Temperaturile au ajuns la 50 de grade
Atacurile au afectat magazine ale unor lanțuri comerciale importante din Belgia, Suedia, Luxemburg, Finlanda, Irlanda și Estonia, potrivit informațiilor publicate de The Guardian.
Printre retailerii vizați se numără Carrefour, Intermarché și Ikea în Belgia, Coop și ICA în Suedia, Delhaize în Luxemburg, Kesko în Finlanda și SuperValu în Irlanda. Probleme au fost semnalate și în magazine din Estonia, fără ca articolul să precizeze numele comercianților afectați.
În unele supermarketuri, sistemele de control au fost manipulate astfel încât temperaturile din echipamentele frigorifice să crească până la aproximativ 50 de grade Celsius. Consecințele au fost vizibile: alimentele care ar fi trebuit păstrate la rece s-au deteriorat, iar angajații au fost nevoiți să arunce cantități importante de produse.
Imaginile publicate din Suedia au arătat angajați ai magazinelor ICA din localitatea Sjöbo, în sudul țării, aruncând alimentele alterate.
Incidentul seamănă foarte mult cu atacurile produse în Franța cu aproximativ trei săptămâni înainte. Atunci, mai mulți retaileri francezi au fost obligați să elimine cantități mari de produse alimentare după ce hackerii au preluat controlul asupra programelor informatice care gestionau instalațiile frigorifice conectate la internet.
Există și suspiciuni privind un incident asemănător în Statele Unite. La începutul lunii august, defecțiuni misterioase ale frigiderelor au fost raportate în cantinele și magazinele alimentare din cel puțin șase baze militare americane. Pentagonul investighează posibilitatea unui atac informatic.
Specialiștii avertizează că astfel de incidente ar putea deschide un nou front în războiul cibernetic. Frigiderele comerciale nu sunt singurele echipamente vulnerabile. Cuptoarele, mașinile de spălat, mașinile de spălat vase și sistemele de încălzire centrală sunt, la rândul lor, conectate la internet pentru a permite controlul și administrarea de la distanță.
Cine se află în spatele atacurilor? Rusia și China sunt printre posibilii suspecți
Deocamdată, niciun grup de hackeri motivați politic nu și-a revendicat responsabilitatea pentru atacuri. Nici grupările de infractori cibernetici care folosesc programe de tip ransomware pentru a cere bani victimelor nu au revendicat aceste operațiuni.
De altfel, un asemenea atac ar fi dificil de transformat într-o schemă obișnuită de șantaj. În momentul în care frigiderele sunt supraîncălzite și produsele alimentare sunt deteriorate, paguba este deja produsă, iar supermarketurile nu mai au prea multe motive să plătească pentru oprirea atacului.
Rafe Pilling, director pentru informații despre amenințări în cadrul companiei de securitate cibernetică Sophos, consideră că există două explicații plauzibile. Prima este implicarea unui actor susținut de un stat, care ar putea folosi atacurile pentru a demonstra capacități tehnice și pentru a transmite un mesaj. A doua ipoteză este aceea a unui hacker individual, care acționează din motive personale.
Potrivit specialistului, varianta unui actor legat de un stat pare mai probabilă, mai ales din cauza efectului psihologic pe care îl poate produce asupra populației o situație în care alimentele dispar de pe rafturile supermarketurilor.
În privința posibilelor legături externe, articolul The Guardian amintește că hackerii nord-coreeni sunt suspectați că s-ar fi aflat în spatele unui atac recent asupra platformei de criptomonede Binance. În cazul atacurilor asupra supermarketurilor europene, însă, în analiza posibilelor responsabilități sunt luate în calcul și grupări de hackeri asociate Rusiei și Chinei.
Există și un context geopolitic care face ca suspiciunile privind implicarea Rusiei să fie luate în serios. Șefi ai serviciilor de informații occidentale au avertizat că Moscova desfășoară o campanie de sabotaj în Europa, prin metode variate, despre care estimează că s-ar putea intensifica în următoarele luni.
Cu toate acestea, nu există deocamdată dovezi publice care să stabilească cine a organizat atacurile asupra supermarketurilor. Nici Rusia, nici China și nici Coreea de Nord nu au fost desemnate oficial drept responsabile pentru aceste incidente.
Identificarea autorilor este complicată și de modul neobișnuit de simplu în care au fost executate operațiunile. Potrivit lui Rafe Pilling, nu a fost nevoie de programe malware sofisticate, ceea ce înseamnă că anchetatorii nu au la dispoziție urmele digitale pe care le-ar lăsa, de regulă, un astfel de instrument.
Specialistul a comparat metoda cu situația unui infractor care își pune mănuși de cauciuc și modifică pur și simplu pozițiile unor întrerupătoare. Tocmai această simplitate face dificilă stabilirea provenienței atacului.
Cum au reușit hackerii să preia controlul frigiderelor și de ce sistemele sunt atât de vulnerabile
Explicația tehnică ține de felul în care sunt administrate echipamentele frigorifice moderne. Programele care controlează frigiderele comerciale sunt conectate la internet, pentru ca operatorii să poată monitoriza temperaturile și să gestioneze instalațiile de la distanță.
Această conectare oferă însă și o cale de acces pentru persoanele care reușesc să exploateze vulnerabilitățile software.
Spre deosebire de calculatoare și telefoane, ale căror utilizatori primesc frecvent notificări privind actualizările de securitate, echipamentele industriale pot funcționa perioade îndelungate cu versiuni vechi de software. Unele vulnerabilități rămân astfel necorectate, iar sistemele pot deveni ținte ușoare pentru atacatori.
Nick Jackson, director pentru operațiuni cibernetice în cadrul companiei Bitdefender, a explicat că instalarea actualizărilor de securitate poate fi dificilă pentru operatorii comerciali.
Unele actualizări necesită timp pentru instalare și pot presupune oprirea temporară a echipamentelor. Pentru un supermarket, întreruperea funcționării instalațiilor frigorifice reprezintă o problemă evidentă, mai ales atunci când acestea sunt esențiale pentru păstrarea mărfurilor.
Există și o explicație mai simplă: persoanele responsabile de administrarea frigiderelor s-ar putea să nu fie conștiente de vulnerabilitățile existente sau să nu considere actualizările de securitate o prioritate.
În atacurile de luni, anumite instalații frigorifice ale retailerului suedez Coop erau conectate printr-o rețea mobilă 4G. Această modalitate de conectare le-ar fi făcut mai expuse accesului din exterior.
În cazul lanțului ICA, compania a precizat că sistemul său de administrare a instalațiilor frigorifice era furnizat de Danfoss, o companie daneză ale cărei echipamente au fost implicate și în incidentele raportate anterior în Franța.
Cum se pot proteja supermarketurile și de ce magazinele din Marea Britanie nu au fost încă afectate
Cea mai simplă măsură de protecție împotriva unor astfel de atacuri este actualizarea programelor informatice care controlează echipamentele frigorifice. Specialiștii consideră că instalarea corecțiilor de securitate ar putea elimina vulnerabilitățile exploatate de hackeri.
Sab c obel, un grup belgian specializat în sisteme de refrigerare, a transmis că efectele atacului de luni ar fi putut fi mult mai grave dacă măsurile de actualizare nu ar fi început după incidentul din Franța, din 12 octombrie.
Cu alte cuvinte, experiența primului atac a determinat unele companii să își verifice și să își securizeze echipamentele, reducând astfel posibilitatea unor pagube și mai mari.
În Marea Britanie, supermarketurile nu fuseseră încă afectate de acest val de atacuri. Reprezentanții industriei de retail au anunțat însă că lucrează împreună cu Centrul Național pentru Securitate Cibernetică (NCSC) pentru a verifica instalațiile frigorifice și pentru a le proteja împotriva unor eventuale atacuri.
Graham Wynn, director adjunct pentru afaceri de reglementare în cadrul British Retail Consortium, a declarat că retailerii britanici colaborează cu specialiștii în securitate cibernetică pentru a se asigura că frigiderele și congelatoarele sunt cât mai bine protejate.
Există și o explicație pentru faptul că Marea Britanie nu se află, deocamdată, printre țările afectate. Potrivit companiei de securitate cibernetică Forescout, sistemele frigorifice conectate la internet sunt întâlnite mai ales în țări precum Franța, Italia, Grecia și Belgia.
Daniel dos Santos, vicepreședintele departamentului de cercetare al Forescout, a explicat că, în analiza sistemelor frigorifice ale supermarketurilor expuse online, Marea Britanie nu se afla printre primele zece țări.
Specialistul a precizat că riscul nu este inexistent, dar că, în acel moment, nu putea fi considerat foarte ridicat pentru retailerii britanici.
La rândul său, un purtător de cuvânt al NCSC a transmis că instituția colaborează cu partenerii internaționali și cu reprezentanții industriei pentru a înțelege în detaliu incidentul.
Atacurile asupra frigiderelor comerciale arată că infrastructurile conectate la internet pot deveni vulnerabile chiar și atunci când nu gestionează date bancare sau informații personale. În cazul supermarketurilor, o simplă modificare neautorizată a temperaturii poate compromite cantități mari de alimente și poate afecta întregul lanț de aprovizionare.
Comentarii (0)
Articole similare
 Extern
U-BT Cluj, amendată cu 30.000 de euro după incidentele cu London Lions! Clubul contestă sancțiunea: „Este extraordinar de mare!”
 Extern
Bergodi a găsit rețeta victoriei în fața FCSB! Ce strategie a pregătit antrenorul italian și cum a explicat succesul lui U Cluj de aseară
 Extern
În Polonia începe primul exercițiu militar la scară reală al Coaliției de voință
 Extern