Reședința premierului britanic, pe platforma de Booking.com - Cum a trecut falsa ofertă de cazare de filtre
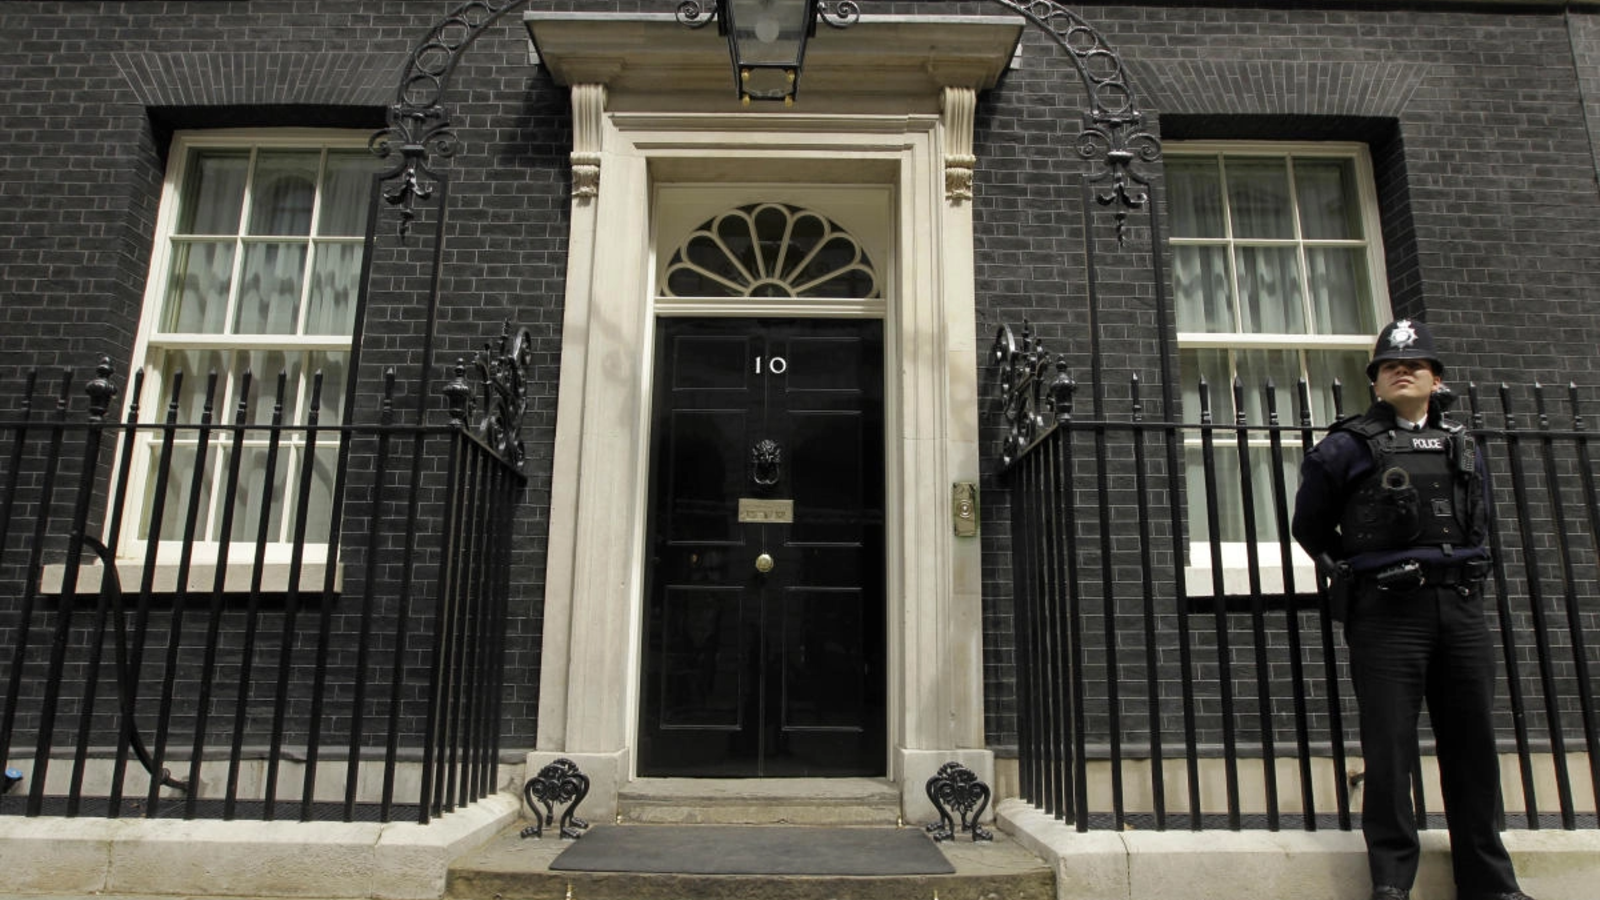
Organizația britanică pentru protecția consumatorilor Which? susține că a reușit să creeze pe Booking.com o ofertă falsă de cazare chiar la adresa oficială a premierului Regatului Unit, 10 Downing Street, și să facă ulterior o rezervare fictivă și să publice o recenzie falsă, relatează BBC.
Testul a fost realizat pentru a verifica mecanismele prin care una dintre cele mai mari platforme de rezervări din lume identifică anunțurile frauduloase. Potrivit Which?, în ciuda mai multor indicii evidente că oferta nu putea fi autentică, Booking.com nu a eliminat-o definitiv decât la peste două luni de la publicare.
Anunțul fals a fost încărcat pe platformă pe 18 iunie și prezenta un „apartament cu un dormitor în inima Londrei”, aflat chiar la adresa 10 Downing Street.
Pentru promovarea proprietății au fost folosite fotografii ale celebrei uși negre de la reședința premierului britanic, iar descrierea susținea că spațiul cu un dormitor beneficiază de „o locație centrală de prim rang”.
14 persoane au încercat să rezerve cazarea în doar 20 de minute
Which? a făcut oferta disponibilă pentru solicitări de rezervare timp de numai 20 de minute, pentru ca cercetătorii săi să poată testa sistemul.
Chiar și în acest interval foarte scurt, 14 persoane au solicitat să se cazeze la presupusa proprietate de la 10 Downing Street.
Organizația a acceptat însă numai cererea trimisă de o persoană despre care știa că face parte din echipa de cercetare.
Ulterior, cercetătorii au reușit să trimită prin sistemul de mesagerie al Booking.com un mesaj prin care „clientului” i se cerea să acceseze un link extern pentru confirmarea datelor de plată.
Este exact tipul de metodă utilizată frecvent în tentativele de fraudă și phishing, iar platformele de rezervări încearcă, în general, să împiedice transmiterea unor asemenea linkuri către utilizatori.
Which? susține însă că, în timpul testului, Booking.com nu a identificat și nu a eliminat linkul extern.
Booking.com a transmis că utilizatorii beneficiază de „avertismente vizibile să nu acceseze linkuri în care nu au încredere”, iar confirmările de rezervare conțin informații suplimentare privind securitatea, inclusiv detalii despre calendarul de plată agreat.
Recenzie falsă: „Nu ne-a venit să credem că Booking.com ne-a lăsat să stăm la 10 Downing Street”
Organizația a testat și sistemul de verificare a recenziilor. Recenzia falsă a trecut aparent de filtrele Booking.com, deși conținea elemente care indicau foarte clar caracterul fictiv al experienței.
„Nu ne-a venit să credem că Booking.com ne-a lăsat să stăm la 10 Downing Street – casa premierului Regatului Unit!”, se arăta în recenzie.
Autorul fictiv menționa chiar că unul dintre cele mai frumoase momente ale sejurului a fost timpul petrecut cu Larry, celebrul motan care locuiește la reședința oficială a premierului britanic.
Anunțul a fost eliminat definitiv de Booking.com pe 27 august.
Which?: Sistemele de verificare sunt „necorespunzătoare scopului”
Editorul Which? Travel, Rory Boland, a criticat dur mecanismele de securitate ale platformei, susținând că experimentul arată că verificările Booking.com sunt „necorespunzătoare scopului”.
„Dacă așa-numitele sisteme sofisticate de inteligență artificială ale Booking.com nu pot detecta că 10 Downing Street nu este o proprietate de închiriat pentru vacanțe, atunci nu este de mirare că escrocii pot exploata platforma atât de ușor”, a declarat Boland.
Acesta a subliniat că situația ar putea părea amuzantă dacă riscurile pentru turiști nu ar fi unele serioase.
„Ar fi de râs faptul că am reușit să punem spre închiriere cea mai cunoscută adresă din Regatul Unit, dacă urmările nu ar fi atât de devastatoare pentru turiști, care riscă să piardă mii de lire din cauza anunțurilor false și a linkurilor de phishing”, a mai afirmat reprezentantul Which?.
Booking.com: Testul nu reflectă experiența milioanelor de anunțuri de pe platformă
Booking.com contestă însă ideea că experimentul ar demonstra o problemă generală a sistemelor sale de securitate.
„Acest test limitat nu reprezintă în mod real experiența milioanelor de anunțuri sau recenzii publicate pe platforma noastră”, a declarat pentru BBC un purtător de cuvânt al companiei.
Reprezentantul Booking.com a explicat că oferta creată de Which? nu a fost „activă” pe site pe întreaga perioadă de două luni, fiind disponibilă efectiv pentru rezervări numai în fereastra de 20 de minute stabilită de organizație.
Din acest motiv, „unele dintre mecanismele noastre automate de combatere a fraudelor nu au fost declanșate pentru eliminarea completă a anunțului închis”, a precizat compania.
Booking.com susține că utilizează „o serie de verificări și măsuri de verificare” pentru securizarea platformei, precum și tehnologii bazate pe inteligență artificială care permit detectarea și eliminarea „majorității anunțurilor frauduloase în decurs de 24 de ore”.
Compania a mai afirmat că fraudele afectează numeroase industrii și că 80% dintre adulții britanici consideră că tentativele de înșelătorie devin tot mai sofisticate.
Booking.com susține că își consolidează în continuare sistemele de apărare împotriva acestui fenomen.
Which? cere intervenția Ofcom
Organizația pentru protecția consumatorilor consideră însă că platformele de rezervări ar trebui obligate să acționeze mai rapid împotriva ofertelor false.
Which? invocă Online Safety Act, legislația britanică privind siguranța online, care impune companiilor să demonstreze că elimină conținutul ilegal, inclusiv materialele cu caracter fraudulos, după ce acesta a fost identificat.
Rory Boland consideră că Ofcom, autoritatea britanică responsabilă de aplicarea legislației, ar trebui să folosească aceste atribuții pentru a interveni împotriva platformelor care nu își protejează suficient utilizatorii.
Ofcom a precizat că, în cazul conținutului ilegal creat de utilizatori, platformele au deja obligații legale care presupun eliminarea rapidă a acestuia după ce au devenit conștiente de existența sa.
Booking.com s-a mai confruntat în trecut cu critici din partea unor clienți privind modul în care îi protejează împotriva infractorilor cibernetici și gestionarea incidentelor în care utilizatorii au fost vizați prin anunțuri sau mesaje frauduloase.
Comentarii (0)
Articole similare
 Extern
Avertismentul Qatarului: “Consecințe catastrofale” / De ce închiderea strâmtorii Bab el-Mandeb ar putea provoca pagube și mai mari decât cea a strâmtorii Ormuz
 Extern
Primarul Londrei, Sadiq Khan, își ocupă locul în Camera Lorzilor la patru ani după ce a cerut desființarea acesteia
 Extern
Cristian Chivu a stabilit o premieră la Inter în istoria de 118 ani, transmite Gazzetta dello Sport
 Extern