Țeapă în numele PADROM! Proprietarii primesc mesaje care le cer CNP-ul și datele bancare pentru „verificarea” poliței. Ce faci dacă ai apăsat pe link
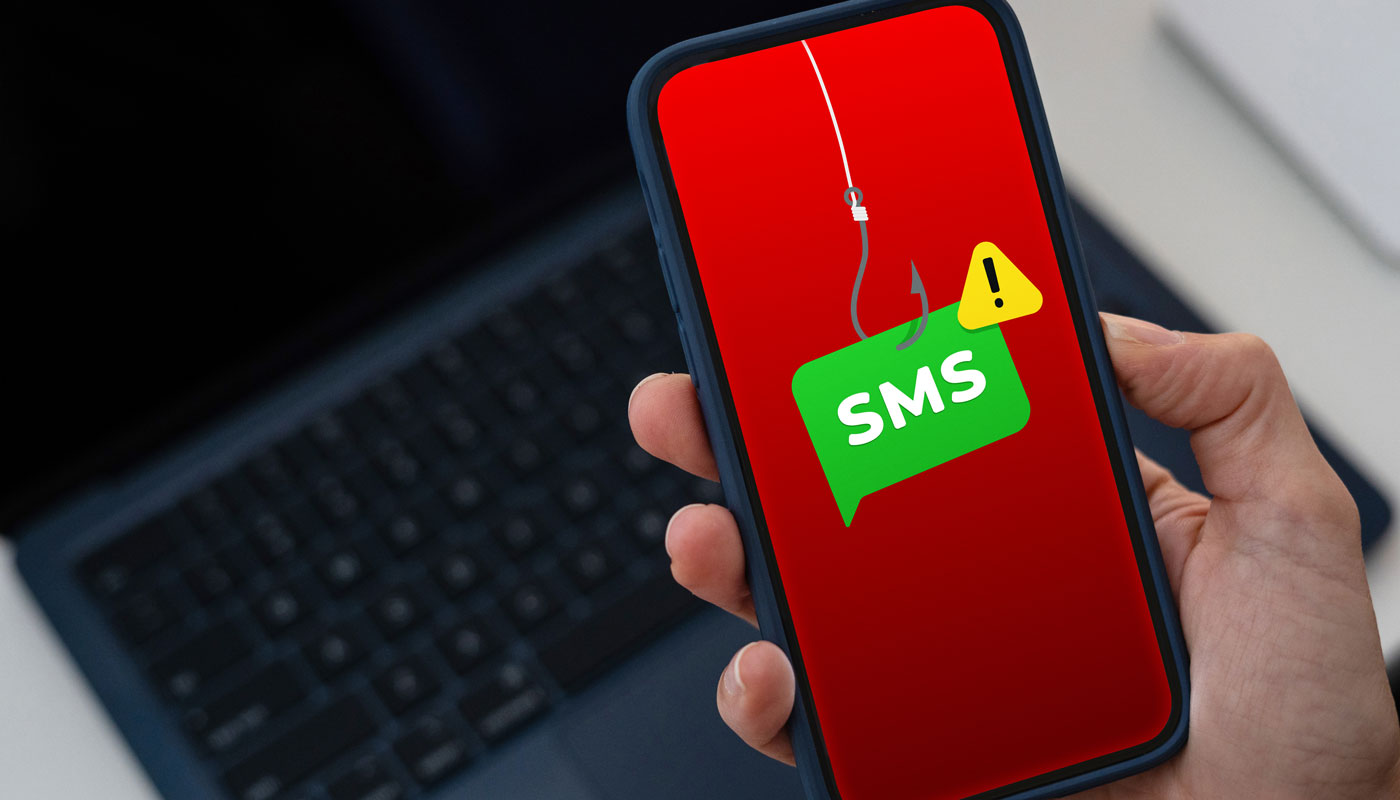
Mesaje false în numele PADROM: escrocii cer CNP-ul și datele bancare pentru „verificarea” poliței de locuință
Proprietarii de locuințe sunt ținta unei noi tentative de fraudă online. Pool-ul de Asigurare Împotriva Dezastrelor Naturale (PADROM) avertizează că circulă mesaje false, trimise în numele companiei, prin care oamenii sunt rugați să își „verifice” polița PAD. Mesajele le cer să acceseze un link și să completeze date personale, potrivit agerpres.
Potrivit PADROM, este vorba despre tentative de phishing: mesaje făcute să pară oficiale, dar pe care compania nu le-a trimis. Asigurătorul spune că nu a fost ținta unui atac informatic. Sistemele sale nu au fost compromise și nu s-a înregistrat nicio scurgere de date cu caracter personal.
„Persoane rău intenționate folosesc în mod fraudulos elemente ale identității PADROM pentru a obține date personale”, au transmis reprezentanții companiei.
Atacatorii nu au, așadar, acces la datele asigurătorului. Ei folosesc numele PADROM ca să câștige încrederea destinatarilor și să îi convingă să își introducă singuri informațiile pe o pagină falsă.
Polița PAD este asigurarea obligatorie a locuinței împotriva cutremurelor, inundațiilor și alunecărilor de teren, așa că aproape orice proprietar poate primi un astfel de mesaj.
Ce să nu faci dacă primești mesajul
PADROM le recomandă celor care primesc astfel de mesaje:
- să nu deschidă linkurile;
- să nu introducă CNP-ul, date bancare sau alte informații personale;
- să nu răspundă la mesaj și să nu descarce documentele atașate;
- să verifice adresa expeditorului și domeniul site-ului.
Situația poliței se verifică doar pe canale sigure. Compania recomandă ca site-ul PADROM să fie deschis direct din browser, nu dintr-un link primit prin mesaj. Proprietarul poate contacta și asigurătorul prin care a fost emisă polița.
Cine a accesat deja linkul trebuie să închidă pagina.
Dacă au fost introduse date personale, incidentul poate fi raportat Directoratului Național de Securitate Cibernetică (DNSC), la numărul 1911 sau prin platforma PNRISC.
Situația e mai delicată dacă pe pagina falsă au ajuns și date bancare. În acest caz, persoanele afectate sunt sfătuite să contacteze imediat banca.
Atenție la mesajele care cer date „urgent”
PADROM spune că urmărește situația și le cere proprietarilor să trateze cu prudență orice mesaj care solicită furnizarea urgentă de date personale.
Graba este un tipar frecvent în fraudele de acest fel. Mesajul cere o reacție rapidă tocmai pentru ca destinatarul să nu mai verifice cine l-a trimis.
Comentarii (0)
Articole similare
 Local
Incompatibilitatea, după caz. Lecția de logică a procurorului Claudiu Sandu
 Local
Atenție, clujeni! Începe campania de vaccinare antirabică a vulpilor. Ce trebuie să facă proprietarii de câini și pisici: Regulile nu sunt opționale!
 Local
UBB Cluj lansează un proiect pentru toți românii! Va fi un antidot la pseudocunoaștere, cât și un mecanism de promovare și optimizare a sănătății
 Local