Situație îngrijorătoare prezentată din interiorul DNSC, în contextul breșei de securitate de la Cadastru: 40.000 de vulnerabilități pentru instituțiile din România
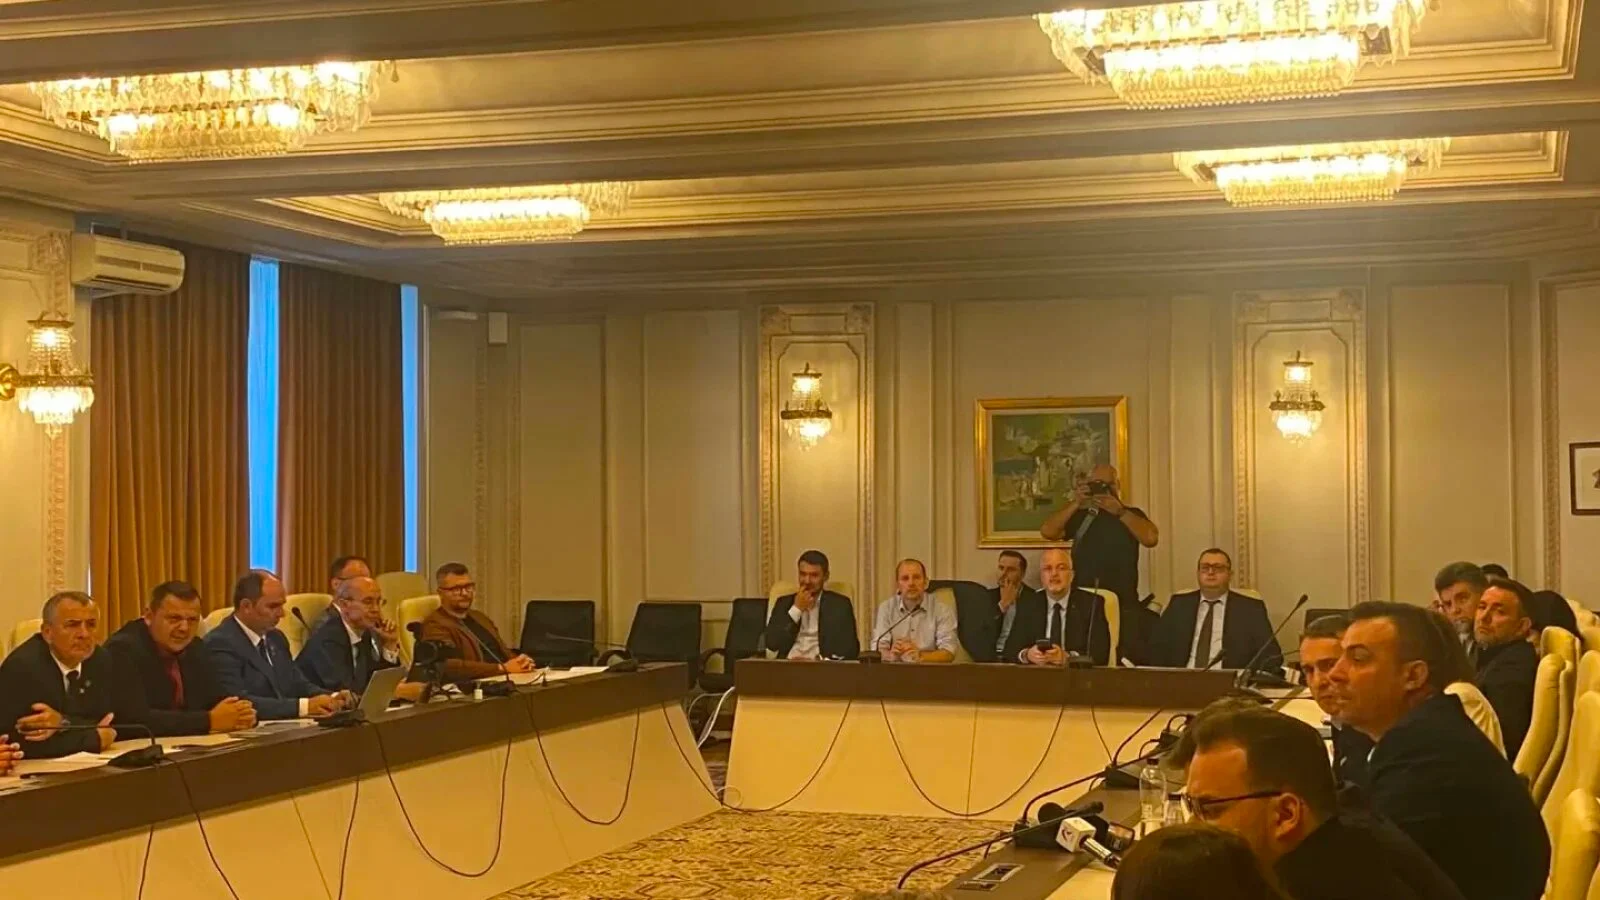
Directorul adjunct al Directoratului Național de Securitate Cibernetică, Ionuț Iacoboaei, a dezvăluit că, în acest an, instituția pe care o reprezintă a trimis către 2.400 de instituții, unice la nivel național, aproximativ 40.000 de vulnerabilități.
Situație îngrijorătoare prezentată din interiorul DNSC, în contextul breșei de securitate de la Cadastru: 40.000 de vulnerabilități pentru instituțiile din România
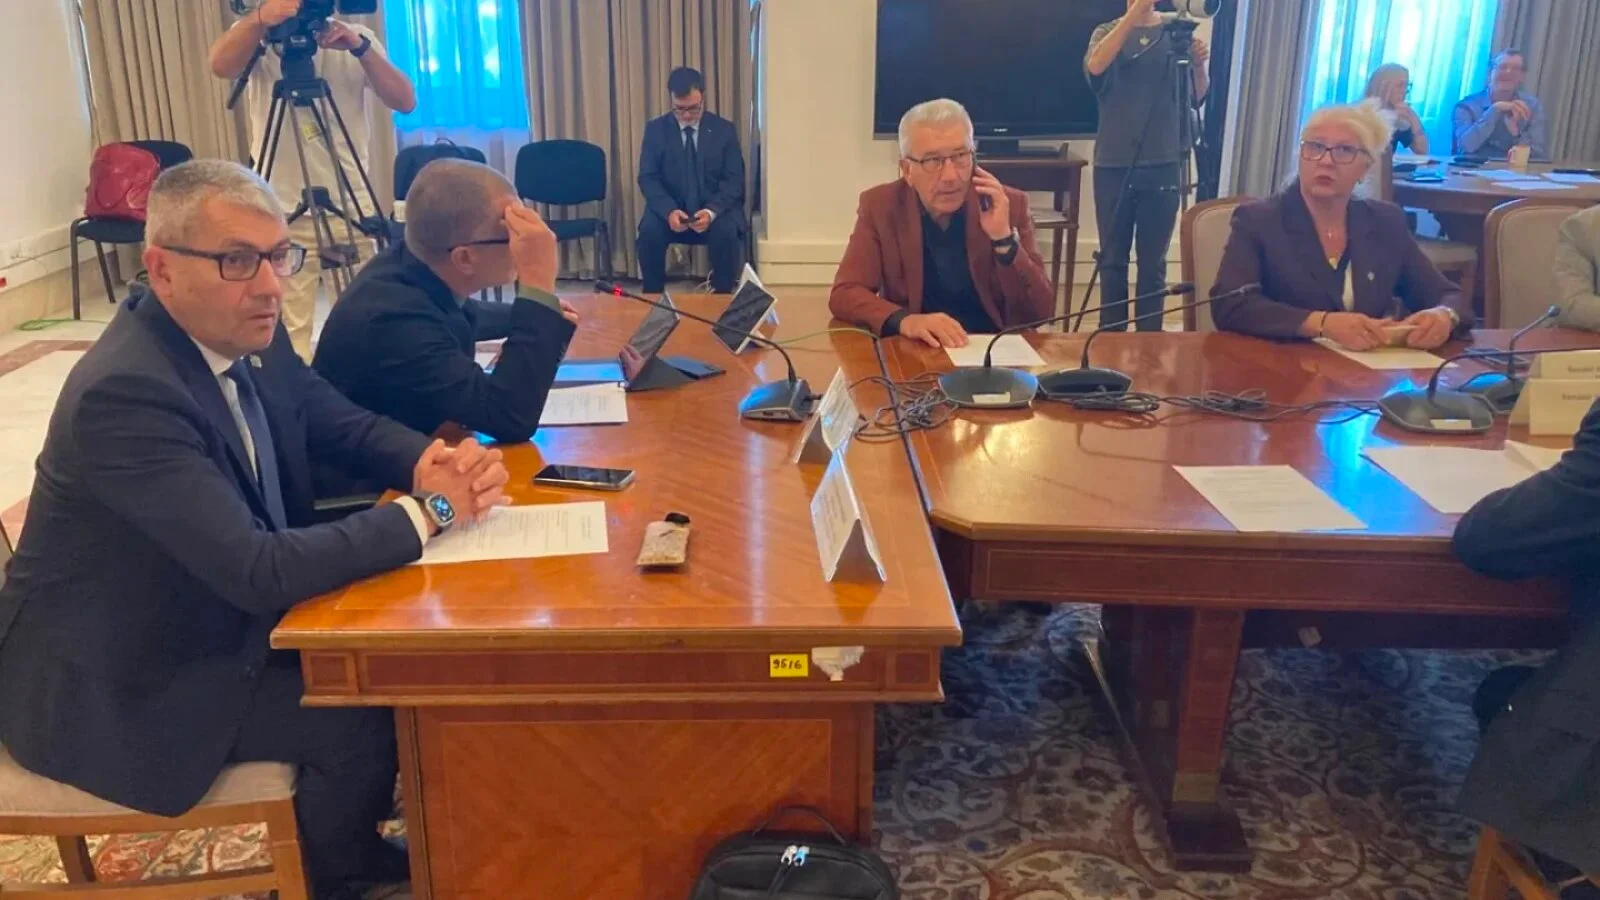
Anunțul a fost făcut în cadrul Ședinței comune a Comisiei pentru tehnologia informației și comunicațiilor din Camera Deputaților și a Comisiei pentru comunicații, tehnologia informației și inteligență artificială din Senat, desfășurate în contextul atacului cibernetic de la ANCPI.
„În 2026, DNSC a trimis către 2.400 de instituții, unice la nivel național, aproximativ 40.000 de vulnerabilități”, a spus Ionuț Andrei Iacoboaei.
Generalul Anton Rog, directorul Cyberint din SRI, a refuzat să ofere informații despre aceste vulnerabilități, precizând că „informația este clasificată”.
SRI a trimis 233 de informări către instituțiile din România, avertizând că sunt vulnerabile la atacurile hackerilor
„Numai în 2025 am trimis 233 de informări nu către ANCPI, către foarte multe, zeci de instituții, ministere, agenții și instituții din domeniul Energiei. Pot să vin cu listă extinsă de instituții, care au vulnerabilități.
Nu e bine să o facem publică. Ce pot să vă spun? După evenimentul ANCPI, mai mulți șefi de instituții au venit către mine, personal, sau către noi și au spus nu mai vrem să fim doar cu partea asta, vrem să fim cu toată rețeaua protejați. Nu mă interesează ce spune IT-ul, nu mă interesează că două-trei zile nu o să meargă, că sunt niște reguli în firewall care trebuie făcute și se plâng că e blocaj, băgați-ne cu totul. Mai bine stăm două-trei zile, reconfigurăm și știm după aceea că suprafața de atac se micșorează exponențial.
ANCPI-ul a avut și puțin „awarness”, de conștientizare, ca să folosim cuvinte în limba română, pentru mulți șefi de instituții care încep să aibă un comportament, eu îl consider normal, în ceea ce privește securitatea cibernetică”, a spus Rog.
În cadrul ședinței, cei de la ANCPI au afirmat că sistemele informatice vor intra integral în funcționalitate, cel mai devreme, săptămâna viitoare.
La această oră, doar „o parte din aplicații au fost pornite”, a menționat directorul general adjunct al ANCPI, Mircea Popa.
Comentarii (0)
Articole similare
 Extern
Avertismentul Qatarului: “Consecințe catastrofale” / De ce închiderea strâmtorii Bab el-Mandeb ar putea provoca pagube și mai mari decât cea a strâmtorii Ormuz
 Extern
Primarul Londrei, Sadiq Khan, își ocupă locul în Camera Lorzilor la patru ani după ce a cerut desființarea acesteia
 Extern
Cristian Chivu a stabilit o premieră la Inter în istoria de 118 ani, transmite Gazzetta dello Sport
 Extern