Rusia e suspectată de atacarea frigiderelor Europei
Analiză POLITICO (Belgia), via Rador: Două mari atacuri cibernetice contra supermarketurilor europene în doar câteva săptămâni au expus vulnerabilitatea infrastructurii esențiale a UE. Experți cibernetici trag un semnal de alarmă, afirmând că aceste atacuri ar putea fi cuprinse în războiul hibrid în curs al Rusiei împotriva Europei.
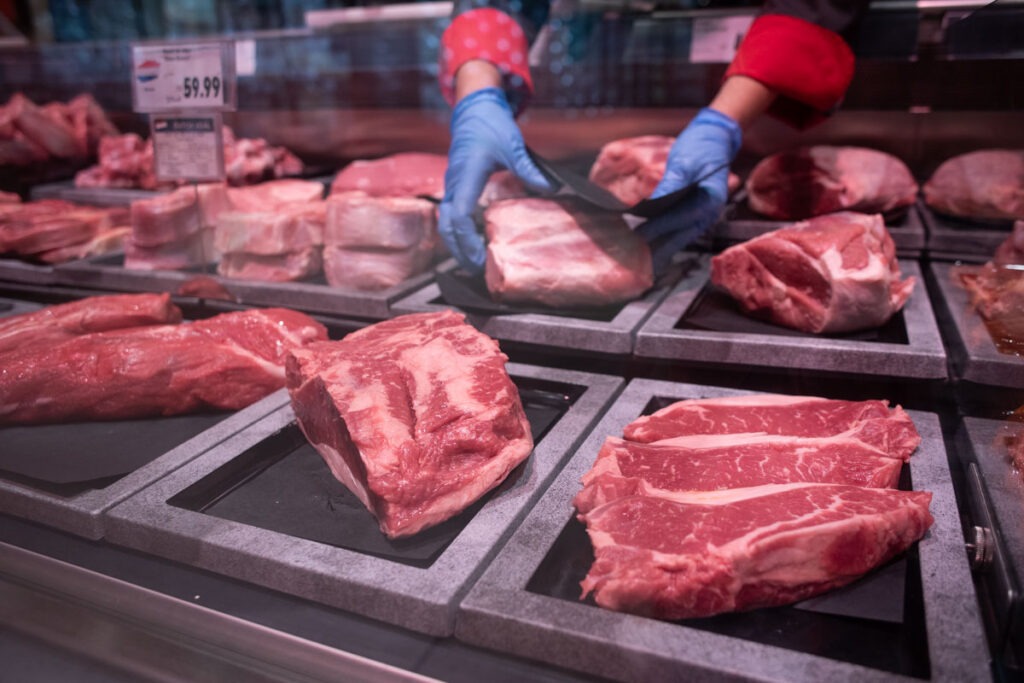
Frigiderele din supermarketuri din cel puțin nouă țări UE au fost scoase luni din funcțiune, un incident ce pare o repetare a atacurile cibernetice care au vizat magazinele franceze pe 11-12 octombrie. Magazine din Belgia, Luxemburg, Suedia, Germania, Irlanda, Țările de Jos, Estonia, Finlanda și România s-au numărat printre cele afectate, potrivit presei locale și unor purtători de cuvânt ai supermarketurilor vizate.
Principalii responsabili de securitate ai Comisiei Europene vor analiza incidentele, a scris luni Politico, iar comisarul european al agriculturii și alimentației Christophe Hansen a calificat atacurile drept o „tentativă deliberată de a ne perturba lanțul de aprovizionare cu alimente”.
Identificarea făptașilor e o chestiune complicată, marcată de incertitudine și exprimată în grade de probabilitate. Chiar și după finalizarea analizei tehnice, guvernele deseori ezită să indice oficial vinovatul din rațiuni politice, diplomatice sau de spionaj.
„Nu se știe cine e la originea acestui atac și s-ar putea să nu fie identificat vreodată”, a declarat un purtător de cuvânt al agenției belgiene de securitate cibernetică.
Merge ca o rață, lovește ca o rață
Totuși, în urma atacurilor, mulți analiști au avut un singur suspect în minte: Moscova.
Alături de Iran, China și Coreea de Nord, Rusia e considerată una dintre cele patru țări care țintesc cel mai frecvent Europa cu atacuri cibernetice susținute de stat. Dar experții spun că tiparele și țintele din acest caz le exclud celelalte trei.
„Credem ferm că această activitate ar putea fi atribuită unui agent de risc susținut de statul rus”, a declarat Xavier Bellekens, directorul firmei de securitate cibernetică Lupovis.
El a afirmat că cercetătorii săi au colectat date privind atacuri asupra momelilor – cunoscute în branșă drept „borcane de miere” –, iar datele indică un „grup susținut de stat”. Expertiza necesară, precum înțelegerea sistemelor de control industrial și a tehnologiei de refrigerare, nu e „trivială”, a declarat Bellekens.
Serverele folosite de hackeri pentru a viza momelile au mai fost utilizate de grupuri rusești cu ceva timp în urmă, a declarat Bellekens. Asemănarea atacurilor e alt factor care indică Moscova.
Rusia și-a intensificat războiul hibrid în ultimele luni, determinând capitalele UE să lucreze discret la planuri privind un răspuns la un atac hibrid major care ar putea duce la decese în rândul cetățenilor europeni — un rezultat care pare tot mai probabil.
Manualul hibrid al Kremlinului combină perturbarea serviciilor cruciale cu presiune psihologică, rămânând totodată sub pragul unui atac militar de anvergură.
Andrea Margellati, director al Centro Studi Internazionali, un grup de reflecție geopolitic independent cu sediul la Roma, a declarat într-un interviu că un atac cibernetic asupra infrastructurii de zi cu zi, precum sistemele de refrigerare ale supermarketurilor, înseamnă mai mult decât o simplă perturbare. Un adversar a optat să-și devoaleze capacitatea de a dezactiva astfel de sisteme. Rațiunea e cea de a transmite un mesaj politic — că guvernele europene se confruntă cu două fronturi, unul în Est și unul pe propriul teritoriu.
El a realizat o analogie cu Criza Rachetelor din Cuba din 1962, când administrația Kennedy a dezvăluit public fotografii cu impact mare ale serviciilor secrete ale SUA cu rachetele sovietice din Cuba.
„Dacă nu schimbăm direcția, vom pierde”, a spus Margellati.
Atacurile contra supermarketurilor s-ar putea încadra într-un tipar de colaborare între servicii de stat și lumea interlopă, lucru observat de mult timp în Rusia. „Pe măsură ce tensiunile geopolitice cresc, mă aștept ca tot mai mulți să colaboreze fie cu grupuri criminale, fie să se dea drept criminali ei înșiși, folosind programe ransomware și șantajul ca acoperire pentru obiective ale statului”, a declarat Joseph Rooke, director senior la firma de informații cibernetice Recorded Future.
Au existat numeroase explicații plauzibile pentru primul val de atacuri, din Franța, asupra frigiderelor — de la adolescenți plictisiți la un fost angajat nemulțumit. Însă acele atacuri le-au evidențiat țărilor ostile cât de facil e să lovești supermarketurile și ce nivel de perturbare și confuzie poate fi provocat.
Deși multe lanțuri de supermarketuri au raportat doar un număr mic de magazine afectate, atacurile le-au atras atenția oamenilor — și au transmis foarte limpede mesajul că atacatorii cibernetici de la distanță pot viza servicii esențiale. „Atacurile cibernetice nu trebuie să fie concepute ca operațiuni psihologice pentru a avea efecte cognitive”, a declarat Charl van der Walt, șeful cercetării în securitate la Orange Cyberdefense.
„La această amploare, și ținând cont că s-a repetat, nu mai sunt atât de convins că e cineva cu adevărat inocent” [în sensul că nu intenționa să provoace întreaga tevatură, ci doar un mic sabotaj limitat – n.trad.], a declarat Inti De Ceukelaire, cercetător în domeniul cibernetic.
Ministerul de externe al Rusiei nu a răspuns la o solicitare de a comenta. Parchetul Federal Belgian a confirmat luni relatările presei locale privind deschiderea unei anchete penale cu privire la atacuri.
Abordarea contra-factuală
Experții au avertizat că alți potențiali vinovați sunt în continuare perfect plauzibili. „Toate opțiunile par a fi deschise în ce privește cine ar fi putut-o face, de la actori statali la acțiuni individuale”, a declarat James Sullivan, director de securitate cibernetică la grupul de reflecție britanic RUSI.
Mai mulți analiști au declarat că, deși dovezile circumstanțiale sau contextul pot indica Rusia, în această etapă pur și simplu nu există un răspuns cert.
Totuși, nu există dovezi că supermarketurile ar fi fost șantajate pentru bani — cel mai obișnuit tip de hacking infracțional motivat financiar — și nici un grup activist nu și-a revendicat răspunderea. Un angajat nemulțumit părea a fi explicația potrivită pentru primele atacuri din Franța, dar nu și pentru atacurile ulterioare împotriva mai multor lanțuri de supermarketuri. Și nu există nici dovezi că vreun agent de inteligență artificială ar fi scăpat de sub control.
Rămân astfel puține explicații plauzibile, altele decât un hacker susținut de stat sau un farsor — iar nivelul de expertiză necesar pare să fie mai înalt decât cel realist pentru cel din urmă, deși AI face acum mai ușor de obținut astfel de informații.
În orice caz, adversarii externi vor urmări cu siguranță și vor învăța, a declarat Rooke. „Actorii statali vor studia impactul și perturbările”, a afirmat el.
Traducere Rador: Andrei Suba
Comentarii (0)
Articole similare
 Extern
Universitatea Cluj, umilită în EuroCup! Baschetbalistele clujene au suferit o înfrângere usturătoare pe teren propriu
 Extern
19 bombe artizanale au explodat din iunie până în noiembrie în Roma și în localitățile din apropiere / Anchetatorii suspectează un război între grupările criminale
 Extern
Coreea de Sud își extinde misiunea navală în apropierea strâmtorii Ormuz și va trimite avioane de patrulare maritimă și o echipă specializată în dezamorsarea explozibililor, dar exclude implicarea în războiul din Iran
 Extern