Raport DNSC | Cum a fost îngenuncheată infrastructura de la Cadastru de o breșă de securitate veche de 5 ani și de propriile vulnerabilități / Trei zile și 14 ore le-a luat specialiștilor ANCPI să se prindă că sunt atacați / Cine sunt atacatorii
DNSC a finalizat raportul privind atacul cibernetic de la ANCPI. Raportul oficial, consultat de G4Media, arată modul în care atacatorii au exploatat sisteme învechite, s-au infiltrat adânc în rețea și au distrus metodic inclusiv copiile de siguranță ale datelor de cadastru înainte de a lansa faza finală de criptare prin ransomware-ul Black Basta. Timp de 3 zile și 14 ore, specialiștii IT de la ANCPI nici nu au știut că sunt sub atac.
Atacul cibernetic de la ANCPI nu a avut la bază tehnici sofisticate moderne, ci a exploatat o neglijență gravă: rularea unor versiuni software extrem de vechi, neactualizate de ani de zile, scrie în raportul DNSC.
Cronologia incidentului cibernetic ANCPI întocmită de DNSC
- Accesul inițial al atacatorului a fost în ziua de vineri 10.07.2026, ora 15:23:57, confirmat exclusiv pe baza capturilor de ecran publicate de acesta. Până la acest moment aceste date nu au putut fi confirmate și din surse tehnice interne ale ANCPI din cauza lipsei unui server centralizat de colectare și stocare a fișierelor jurnal / log management centralizat, precum și a faptului că mașinile virtuale vizate au fost ulterior șterse de atacator.
- Data detectării incidentului la nivel ANCPI: marți 14 iulie 2026, ora 05:45.
- ANCPI publică pe rețelele de social media (Facebook) marți, 14 iulie 2026, ora 09:00 că “o parte din sistemele informatice ale agenției sunt temporar indisponibile ca urmare a unui incident tehnic aflat în curs de investigare”.
- Data raportării incidentului de ANCPI către DNSC prin Platforma națională pentru raportarea incidentelor de securitate cibernetică (PNRISC): marți, 14 iulie 2026, ora 18:41.
- Miercuri 15 iulie, ora 08:00 echipa s-a prezentat la sediul ANCPI, unde a efectuat mai multe verificări preliminare cu privire la cele sesizate.
- Miercuri 15 iulie, ora 15:00, ANCPI a confirmat oficial că incidentul a fost cauzat de un atac cibernetic. Instituția a precizat că, deși atacul a provocat cea mai amplă întrerupere tehnică din istoria sa și a făcut indisponibile toate sistemele informatice, inclusiv aplicația e-Terra și serviciile de e-mail, datele me administrative nu au fost compromise.
- Din perspectiva reoperaționalizării aplicațiilor critice ale ANCPI, în special e-Terra, la acest moment sunt desfășurate activități specifice de relocare a unor componente în Cloudul Privat Guvernamental cu asigurarea tuturor elementelor de securitate asociate, Directoratul fiind implicat alături de Serviciul de Telecomunicații Speciale (STS) și de Centrul Național Cyberint din cadrul Serviciului Român de Informații (SRI).
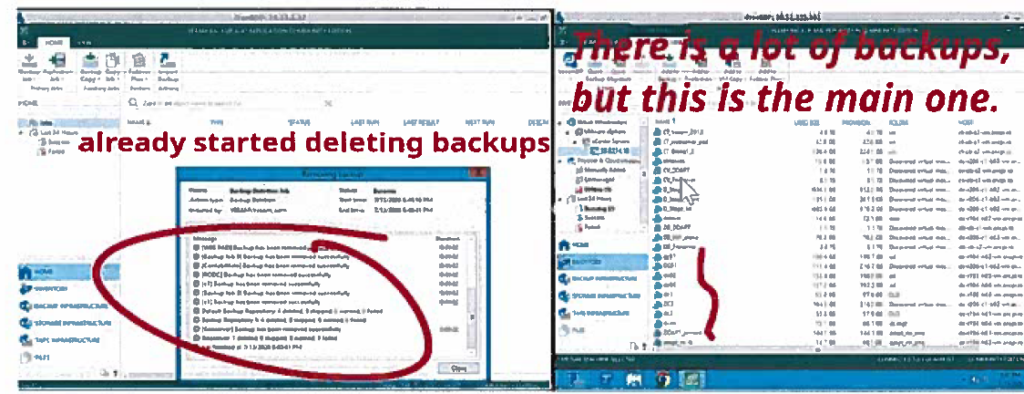
DNSC a recuperat capturi de ecran folosite de atacatori pentru a aduce dovezi în șantaj și pentru a se lăuda în comunitatea de cybercrime, și le-a inclus în raport pentru a ilustra cu exactitate modul de operare.
Cum au pătruns hackerii în sistem
Conform dovezilor tehnice prezentate în raport, vectorul de atac inițial a fost e o versiune extrem de învechită a platformei de management al identității OpenAM – o platformă software folosită pentru gestionarea identității și controlul accesului la aplicații și sisteme informatice.
Atacatorii au exploatat o vulnerabilitate critică și au reușit să pătrundă în server și să-și scrie propriile comenzi. Astfel, spune raportul DNSC, au deschis „o conexiune de tip reverse shell de la IP-ul public al ANCPI (86.105.218.12) către infrastructura proprie”.
Pentru a ocoli firewall-ul instituției, atacatorii au folosit un truc clasic – au direcționat conexiunea către un port care lăsa impresia unui trafic de rețea legitim. Conexiunea s-a întors către un IP controlat de atacatori, care aparține furnizorului Alexhost SRL din Chișinău, Republica Moldova, scrie în raportul DNSC.
Odată intrați în sistem, atacatorii au trecut rapid la colectarea de credențiale. Atacatorii au furat amprentele digitale ale parolelor („hash-uri”) stocate în sistem, pentru a încerca ulterior să spargă parolele.
S-au concentrat în special pe conturile echipei de dezvoltare, deoarece aceste conturi le puteau da drepturi de acces mai mari la aplicațiile și infrastructura ANCPI.
Atacatorii au căutat puncte de pivotare inteligente, care să le asigure accesul și ocolirea mecanismelor de detecție locală, spun specialiștii DNSC.
Iar vulnerabilitatea găsită a fost serverul de monitorizare a rețelei Zabbix. Prin acest pivot, atacatorii au reușit să ocolească restricțiile interne de comunicare între segmentele de rețea, spun specialiștii DNSC.
În paralel, hackerii au scanat și compromis și alte servere interne și au obținut acces stabil la date.
Raport DNSC
Ce au date au compromis atacatorii
După ce au identificat proiectele păstrate de sistemul informatic național de cadastru – eTerra, atacatorii au scris pe o captură de ecran.
„There is many projects, with the main ones centered around IT system of Romanian cadastre ‘eTerra’. There is GIS, ePayments, and other projects.”
sursa foto: Raport DNSC
Pe măsură ce explorau rețeaua internă, atacatorii au înțeles rapid valoarea strategică a datelor la care aveau acces. Înainte de a distruge sistemele în care se infiltraseră, atacatorii au copiat cantități mari de informații din baza de date în care sunt gestionate conturile, parolele și drepturile de acces ale utilizatorilor.
Scopul a fost un șantaj dublu. Au criptat datele/sistemele și au cerut bani pentru decriptare și au furat datele înainte de criptare și au amenințat că le vor publica dacă nu primesc bani.
Până pe 13 iulie 2026, întreaga structură a rețelei ANCPI a fost copiată în fișiere de tip JSON de mari dimensiuni:
- computers.json (16.4 MB) – lista tuturor stațiilor de lucru și serverelor din rețea.
- users.json (9.2 MB) – baza completă de utilizatori.
- groups.json (3.9 MB) – grupurile de securitate.
- ous.json (1.5 MB) – unitățile organizaționale.
- domains.json, gpos.json (Group Policies) și containers.json.
Toate aceste fișiere au fost postate pe forumurile de criminalitate cibernetică sub pseudonimul ByteToBreach.
Sabotarea copiilor de siguranță
Faza cea mai distructivă a atacului, spun specialiștii DNSC, a fost pregătită prin eliminarea sistematică a oricărei posibilități de recuperare rapidă a datelor. Atacatorii au localizat consola de management a backupurilor și au lansat sarcini programate de ștergere a lor.
După ce au șters copiile de siguranță, atacatorii au trecut la pasul următor – serverele virtuale.
Atacatorii au menționat în notele lor recuperate de DNSC că infrastructura de virtualizare folosită de ANCPI era extrem de învechită, ceea ce le-a îngreunat oarecum acțiunea.
„There is no modern vSphere infra, so i will run a mix of gpac, /sbin/backup tampering and maybe some APIs… This will be so painful…”
După ce au preluat controlul serverelor virtuale, fișierele de pe acestea au fost criptate cu ransomware-ul Black Basta.
Atacatorii au postat note de răscumpărare și au indicat ca adresă de contact un portal securizat prin rețeaua TOR, din dark web.
„Din investigațiile efectuate în surse deschise, a rezultat că atacatorul, gruparea BytetoBreach, a revendicat atacul printr-o postare identificată la adresa URL(…), ocazie cu care a publicat mai multe capturi de ecran în care a evidențiat mai multe activități efectuate în infrastructura ANCPI în timpul atacului.
Pe lângă datele publicate în cadrul notei de răscumpărare identificate (ransom note), s-a constatat individualizarea și promovarea, în scop de comunicare cu victima și/sau de revendicare publică a atacului, a următoarelor canale și identificatori asociați atacatorului: canalul Telegram (…), canalul Signal (…), contul de rețea socială (…), precum și adresele de poștă electronică (…)”, scrie în raportul DNSC.
Traducerea notei atacatorilor:
- “Pe lângă datele cetățenilor României, din diversele baze de date colectate de-a lungul rețelelor ANCPI, există și o copie a serverelor GitLab care conțin codul sursă pentru toate sistemele lor, precum eTerra și RENNS, precum și o implementare a micuțului meu ransomware. Site-ul oficial al guvernului a anunțat oprirea sistemelor IT din cauza unor „chestiuni tehnice”, dar aceasta este o formulare mult prea blândă. A fost făcută o ofertă de asistență, însă fără constrângere sau insistență”.
Cine sunt atacatorii
ByteToBreach este un actor cibernetic motivat financiar care operează simultan ca broker de acces și comerciant de date compromise, scrie în raportul DNSC. Atacatorii vizează sisteme expuse la internet, obținând accesul inițial prin exploatarea vulnerabilităților sau prin utilizarea unor credențiale furate, scopul fiind extragerea bazelor de date sensibile în vederea șantajării.
Analiza modului de operare indică prezența unui singur operator tehnic sau a unei echipe restrânse, ipoteză susținută de gestionarea consecventă a identității, de comunicarea centralizată și de externalizarea unor sarcini specifice, precum decriptarea hash-urilor.
Dincolo de capabilitățile tehnice, gruparea mizează pe o strategie agresivă de intimidare, compromițând entități din diferite sectoare pentru a le expune ulterior pe forumurile din dark web.
„Activitatea grupării a debutat în iunie 2025 pe platforme precum DarkForums, axându-se pe compromiterea oportunistă a unor organizații cu expunere tehnică ridicată din sectoarele financiar, telecomunicații și administrație publică, un reper incipient fiind accesarea infrastructurii Eurofiber prin exploatarea platformei GLPI.
Vectorul de intruziune se bazează constant pe identificarea aplicațiilor publice neactualizate, executarea de atacuri SQLi sau brute-force și valorificarea credențialelor extrase din loguri de infostealer, atacatorii asigurând ulterior persistența prin conexiuni reverse shell direcționate către servere VPS externe”, se menționează în raport.
Un dezastru ce putea fi evitat
Specialiștii DNSC au concluzionat ăn raport că atacul hackerilor de la ANCPI era complet previzibil. Instituția a fost avertizată oficial cu privire la vulnerabilitățile critice din rețeaua sa și la riscurile iminente la care se expune. Cu toate acestea, măsurile preventive nu au fost luate la timp, susține DNSC.
„Începând cu luna octombrie 2024, DNSC a transmis către ANCPI mai multe alerte și recomandări referitoare la vulnerabilități aplicabile infrastructurilor acestei instituții și a avut interacțiuni cu instituția privind o serie de incidente cibernetice la nivelul ANCPI”, scrie în raportul DNSC.
Practici neprofesionale privind interacțiunea cu atacatorul cibernetic
Raportul DNSC dedică o secțiune specială practicilor neprofesionale în interacțiunea cu atacatorul cibernetic
În cazul unor incidente de securitate cibernetică, responsabilitatea specialiștilor din domeniu, precum și a presei, este esențială, scrie în raportul consultat de G4Media.
„Publicarea de informații neverificate, dar mai ales interacțiunea directă cu presupușii atacatori, urmată de publicarea de interviuri sau materiale care le oferă vizibilitate și publicitate riscă să afecteze negativ încrederea în autoritățile statului, să amplifice informații speculative, să îngreuneze investigațiile și să crească presiunea asupra echipelor care gestionează incidentul”, se menționează în raport.
În cazul incidentului ANCPI, specialiștii DNSC au identificat online o serie de instanțe în care unii specialiști sau jurnaliști specializați în domeniul securității cibernetice au oferit o platformă de promovare presupusului atacator, publicând interviuri cu acesta:
- Daniel Pitiș de la SecurityPatch.ro a publicat pe data de 17.07.2026 un interviu cu persoana care își asumă responsabilitatea pentru atacul asupra ANCPI, sub pseudonimul ByteToBreach.
- Ulterior, tot în data de 17.07.2026, Andre Rotaru, de la Euronews România a lansat un material similar, reportajul fiind prezentat în cadrul jurnalului de știri.
- În data de 20.07.2026 un nou interviu cu presupusul atacator a fost publicat și de Bogdan Albei pe site-ul stop-ransomware.com.
„Astfel de practici pot transforma atacatorii în „protagoniști” ai crizei, deturnând atenția de la efortul tehnic și instituțional de remediere și, totodată, pot promova sau legitima comportamentul infracțional în spațiul cibernetic. DNSC a făcut un apel public către jurnaliști pentru a manifesta responsabilitate în investigarea atacurilor cibernetice și pentru a descuraja promovarea infractorilor”, scrie în raportul DNSC.
Abordarea ByteToBreach în respectivele interviuri a vizat „normalizarea demersului în cazul atacului”, spun specialiștii DNSC. Care dau și exemple din declarațiile hackerului: „Regret și poziția în care sunt puși angajații IT din cauza acțiunilor mele. Dar responsabilitatea este împărțită și de guvern”, „Pot oferi asistență pentru decriptarea fișierelor, cu condiția ca ANCPI să-mi dea un salariu”
„În mod public și sistematic, DNSC nu încurajează în niciun fel contactarea atacatorilor, negocierea cu aceștia sau plata oricăror sume de bani în contextul unui incident de securitate cibernetică, deoarece astfel de practici alimentează și legitimează fenomenul infracțional și nu oferă garanții reale privind recuperarea datelor sau remedierea situației”, scrie în raportul DNSC.
Concluzii preliminare
Atacul împotriva infrastructurii informatice aparținând ANCPI a fost facilitat de expunerea pe internet a unor servicii publice având vulnerabilități critice cunoscute de o perioadă apreciabilă de timp, cred specialiștii DNSC.
Raportul arată că ANCPI a avut nevoie de peste 86 de ore pentru a detecta atacul, de la momentul în care atacatorii au obținut acces până la identificarea incidentului. Detectarea atacului a fost îngreunată și de faptul că instituția nu avea un sistem centralizat de colectare a jurnalelor informatice, iar unele mașini virtuale au fost șterse ulterior de atacatori.
Amploarea atacului a fost favorizată, în opinia specialiștilor de la DNSC, de mai multe probleme acumulate: software învechit, rețeaua internă foarte puțin segmentată, iar aceleași parole de administrator erau folosite pe mai multe sisteme.
Comentarii (0)
Articole similare
 Tehnologie
Furtună pe Wall Street: Scăderi masive la bursă cauzate de riscurile AI, scumpirea petrolului și deciziile Fed
 Tehnologie
Germania ia în „serios” avertismentele liderilor americani din domeniul AI
 Tehnologie
Larry Ellison renunță la planul de a vinde acțiuni Oracle de 7,5 miliarde de dolari
 Tehnologie